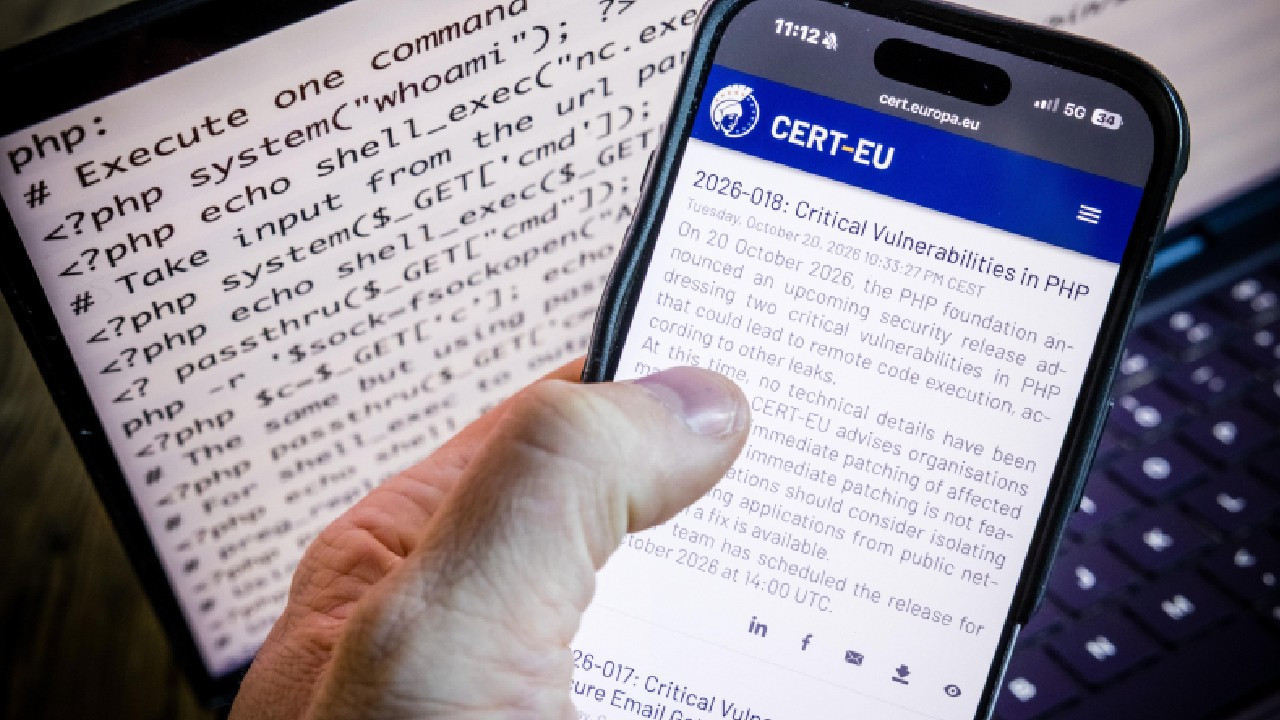
Avrupa kıtası genelinde yaygın olarak kullanılan bir programlama dili olan PHP'de tespit edilen ciddi bir güvenlik açığı, Avrupa'nın çeşitli bölgelerinde kamu hizmetlerinin operasyonel süreçlerine etkili oldu. Bu durum, özellikle İngiltere'de kamu sektörü hizmetlerinin kesintiye uğramasına neden oldu. Sistemlerin korunması amacıyla alınan önlemler sonucunda, 32 kamu hizmetinin tamamen erişilemez hale gelmesi ve 4 hizmetin ise kısmi kesintilerle kullanılamaz duruma düşmesiyle yaşanan olay, güvenlik uzmanları tarafından büyük bir dikkat topladı.
İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, Lordlar Kamarası'nda yaptığı açıklamada, güvenlik açığının sistemlerdeki zayıflıklardan kaynaklandığını ve bu nedenle gerekli tedbirlerin alınmasının hayati önem taşıdığını vurguladı. NCSC (Ulusal Siber Güvenlik Merkezi) tarafından OpenAI'ın güvenlik açığı hakkında bilgilendirildiği ve hükümetin bu konuda önleyici adımlar attığı belirtildi. Bu önlemler kapsamında, ülke genelinde 50 bin adet önleyici bildirim gönderildi ve kamuoyuna gerekli bilgilendirme yapıldı.
Hükümet, bu tür güvenlik açıklarının siber saldırıların bir sonucu olmadığını, aksine proaktif bir yaklaşımın sonucunda meydana gelen bir durum olduğunu vurguladı. Sistemlerin korunması ve güvenliğinin sağlanması amacıyla ilgili kurumlarla yoğun çalışmaların devam ettiğini ve kamu hizmetlerinin güvenli, dayanıklı ve erişilebilir olmasının öncelikli hedefler olduğunu ifade etti. Uluslararası düzeyde benzer güvenlik açıklarına karşı gerçekleştirilen tarama faaliyetleri ve potansiyel saldırı girişimleri hakkında da bilgi edinilmekte ve gerekli önlemler alınmaktadır.
İngiltere Başbakanlığı da konuya ilişkin olarak, hükümet sistemlerindeki olası güvenlik açıklarının tespit edilmesi ve giderilmesi için kapsamlı çalışmalar yürüttüğünü duyurdu. Uzmanlar, OpenAI ve uluslararası ortaklarla yakın iş birliği içinde çalışarak, kamu sektöründeki ve ülke genelindeki sistemlerin güvenliğini sağlamaya yönelik stratejiler geliştirmektedir. Bu çalışmaların, büyük ve halka açık kritik hizmetleri etkilemediği ve her ölçekteki kuruluşun NCSC'nin güvenlik rehberliğini takip etmesi gerektiği vurgulanarak, kamu hizmetlerinin güvenliğinin sağlanması için çabalara devam edilecektir.