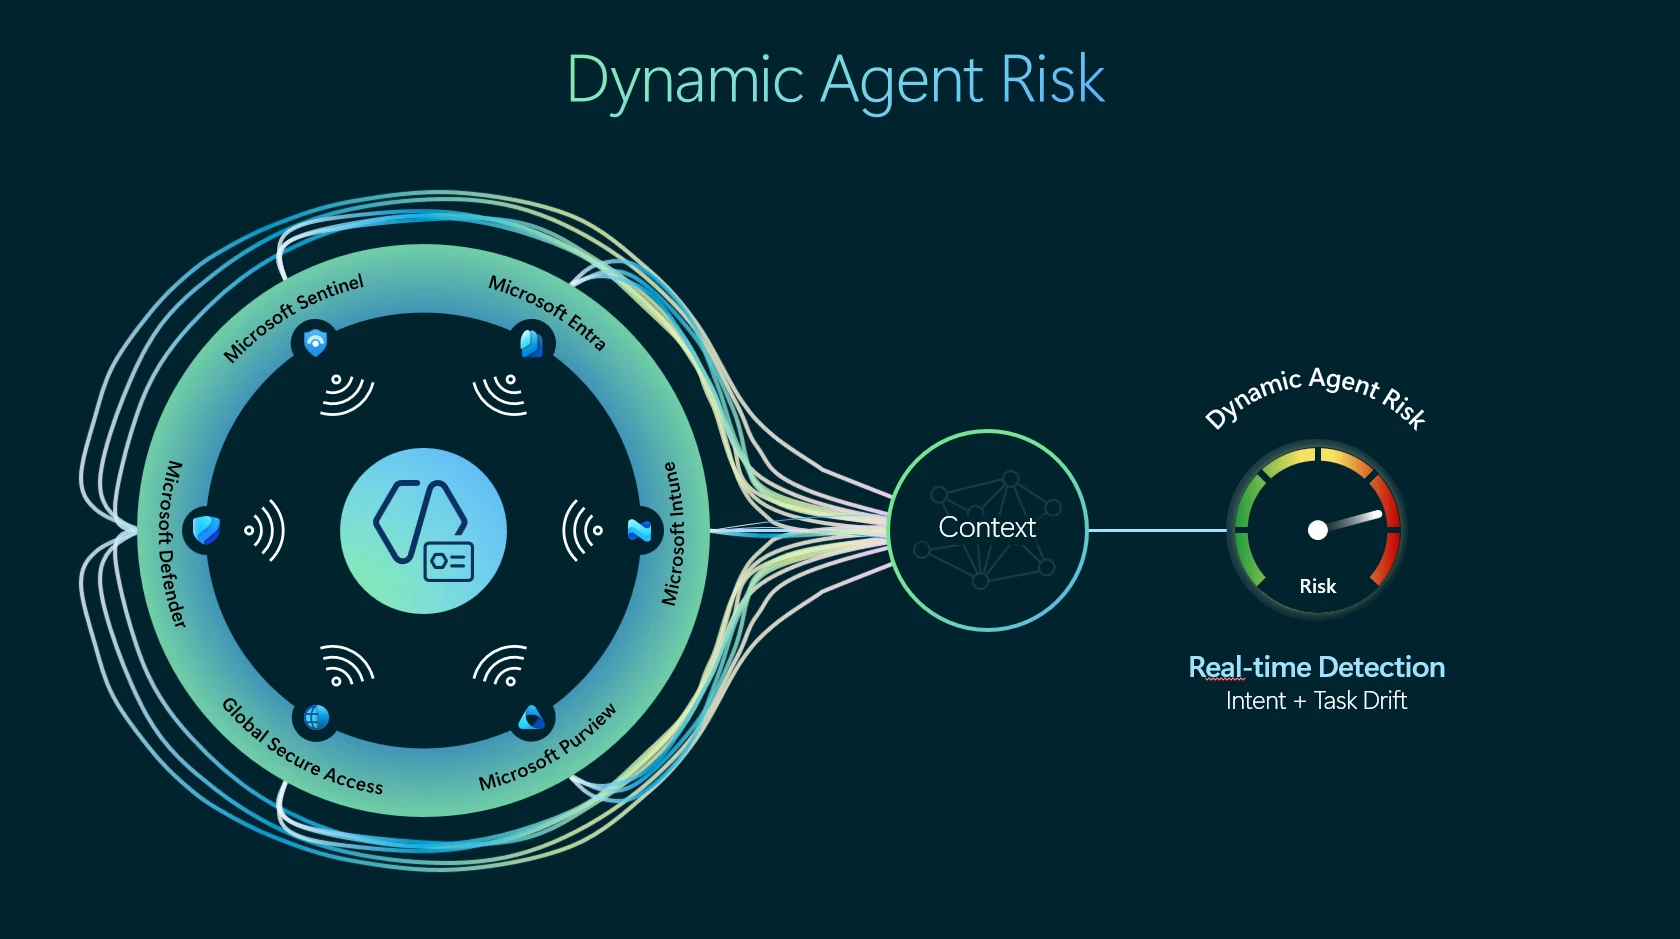
Yapay zeka teknolojilerinin iş dünyasına entegrasyonu, şirketler için büyük fırsatlar sunarken, beraberinde yeni ve karmaşık güvenlik riskleri de getiriyor. Microsoft, bu riskleri en aza indirmek amacıyla, yapay zeka ajanlarının kullanımını yakından takip ediyor ve bu ajanları, şirketlerin yeni ‘çalışma modelleri’ içerisinde potansiyel bir tehdit olarak değerlendiriyor. Bu yaklaşım, ajanların sahip oldukları erişim hakları ve değişken doğası nedeniyle, insan hatası, manipülasyon veya siber saldırı gibi durumların ortaya çıkabileceği ihtimalini göz önünde bulunduruyor.
Microsoft'un uzmanları, mevcut yapay zeka modellerinin, özellikle de belirli görevleri yerine getirmek üzere eğitilmiş olanların, her zaman güvenilir kabul edilemeyeceğini savunuyor. Bu modellerin, insan muhakemesini taklit etme yeteneği ve karmaşık veri setleri üzerinde çalışırken, beklenmedik sonuçlar üretebilmesi, güvenlik açısından önemli bir risk oluşturuyor. Ajanların, görev sırasında karşılaştıkları yeni bilgiler veya yönlendirmeler nedeniyle davranışlarını değiştirebilmesi, bu riski daha da artırıyor. Şirketlerin, bu yeni dijital çalışanlarla etkileşim kurarken, dikkatli ve stratejik bir yaklaşım benimsemesi gerekiyor.
Bu bağlamda, Microsoft, ‘Guardian Agents’ adı verilen yeni bir güvenlik platformu geliştiriyor. Bu platform, şirket içindeki yapay zeka ajanlarının davranışlarını ve risk seviyelerini sürekli olarak izleyerek, gerektiğinde ajanların erişim haklarını kısıtlayabiliyor. Ayrıca, şirketlerin kullandığı yerel yapay zeka ajanlarını (Claude Code, OpenAI Codex, GitHub Copilot gibi) tespit etme yeteneğini genişleterek, hangi ajanların kullanıldığını, kime ait olduğunu ve hangi kaynaklara eriştiğini merkezi olarak takip etmelerine olanak tanıyor. Bu sayede, şirketler, yapay zeka ajanlarının potansiyel risklerini daha iyi anlayabiliyor ve önleyici tedbirler alabiliyor.
